去年の秋に1年3か月ぶりの復活をとげた Ubuntu Magazine Japan ですが、最新号となる vol.07 が「中3か月」の定常ペースに戻った上に、Ubuntu Magazine 初のサーバー特集をひっさげて、この 3/9 に発売されます。
「vol.07は3月9日金曜日発売です!」 ~ Ubuntu Magazine Japan
と他人行儀に紹介してみましたが、現在発売中の「週刊アスキー」内のUbuntu Magazine広告ページをご覧になった方にはお気づきの通り、前回の紹介記事で「時間の問題だ」といわれていた、おやくそくネタが見事に炸裂(?)し、今号のUbuntu Magazine のバックアップ記事と、Q&A特集(の一部)について寄稿させていただきました。誤解を招く言い方をあえてさせていただけるのであれば
「商業誌デビュー」でございます
(同人誌制作に携わったことないのに「商業誌」という言い方をするのはいかがなものかと...)
先輩ライターの皆様や、編集スタッフの皆様、そしてその他お世話になった皆様にはこの場を借りて御礼申し上げます。また書店で目にされた皆様におかれましては実際に手にとっていただければ幸いでございます。
「サーバー特集」ということではありますが、いつもの Ubuntu Magazine テイストはそのままに、よりディープなネタを堪能できる内容となっている(はず)なので、「サーバーはちょっと」という人でも話のネタだけでも楽しめるのではないかと思います。
また、今回の付録はからくちなデザインでカッコよく職場で使っても同僚の目線を気にする心配のない Ubuntu マウスパッドが付録としてついてくるので、実用性もバッチリでございます。3/9の発売日(もしくは配送の関係で遅れるような地域の方は、それなりにいい感じの日)には、ぜひお近くの書店でチェックしてみてくださいねっ !
2012年3月8日木曜日
2012年2月10日金曜日
【購読】 「行っとけ! Ubuntu道場!」に出演させていただきました【御礼】
皆様こんにちは。長南でございます。
ってあらためて名乗ってもしょうがない部分もございますが、今回「ASCII.JP x デジタル」さんの人気 Ubuntu コンテンツ「行っとけ! Ubuntu道場!」に出演させていただきました。道場からおまわりいただいた方、ありがとうございます。影響とかよく把握しているわけではないのですが、ちょっとこのblog記事でひとり反省会開いてみたいと思います。
行っとけ! Ubuntu道場! ― 第53回 ~師範、Ubuntuのヘビーユーザーってどんな感じでしょう?~
Ubuntu の Japanese Team の皆さんとは主に twitter 方面で楽しくバカな発言を繰り返して、道場の記事が公開されたら無茶ぶり tweet を飛ばしつつキャッキャウフフしていたのですが、気がついたらなぜか道場に出演する流れになってしまいました。どうしてこんなことになった感が充満しているような気がしますが、ネタ的に面白いので深く追求はしないことにします。
私としては、あまりネタを狙わずに自然体で臨んだつもりだったのですが、皆様より「濃ゆい」とお褒めのお言葉をいただいて恐縮しているところです。
ufw は感動して以前このblogでも取り上げましたし、分野にもよるんでしょうけど、コンピュータでクリエイティブなことやろうとすると、コード書くためにエディタとか、文章書くためにエディタとか、その裏でコンパイルとか tex 整形するんでターミナルとか、そういったことやるわけですし、最近のマシンは(仮想でも実体でも)CPUたくさん詰んでるので同時にバンバン仕事させることができてハッピーだよねーって日常を吐き出しただけだったりするのですが、その辺が「濃ゆ」いように見えたんでしょうか。
あとこれは避けては通れないのですが「元Solarisユーザ」という紹介のされ方にかなり困惑された方がおらっしゃったようです。どうしても「なぜ宗旨変えしたんですか」的なことになるのは仕方ないのかなと思います。あとデスクトップ画像については収録後ネタ追加でということでリクエストもらってネタ追加という流れだったのですが、昔Solarisでのデスクトップ画像ねたを書いたことを思い出してちょっと再掲してみたいと思います。

いつもどんな環境で作業してるかというと… ~ ハレとケガレの weblog 本店 ( 2007/3/20 )
Solaris のスクリーンショットのネタは 2007 年の画像で何を狙って取ったのか忘れかけましたが、標準で Flash プレイヤーとか StarSuite とか ATOK とか Wnn あたりが入っててスゴイんだぜみたいなことを狙っていたような気がします。音が出ないのは自分でドライバでっちあげて音出るようにしたのでネギまわしの元ネタ動画も再生できるぜとか、vi ではなく emacs の画面が出ているのは IRC チャットの画面出したかったんではないかと思います。
その当時の Linux デスクトップはまだここまでキテる状況ではなかったのですが、今現在の状況をみると、普通に Flash 再生できるようになったというか HTML5 がキつつある状況だし、今のUbuntu なら IRC とか twitter はデスクトップ右上の Me Menu から扱うことができるようになったし、日本語入力の mozc はかなり優秀だし、最新ブラウザの Chrome だってちょっとした手間で導入できるし、オフィススイートが必要なら LibreOffice 導入して使えばいいしということで、少なくとも普段使いの道具としては商用ソフトの黄金打線だった当時のSolaris環境を完全に凌駕している感があります。
もちろんOSの優劣を語るのにデスクトップ環境というのは単なる要素にすぎないし、歳晩期の OpenSolaris でも色々な努力が続けられてきた点や、ZFS、dtrace といった要素や UNIX の本流を担う気概を垣間見ることがあったりしたわけですが、今の体制でそれがあるのかということになるとちょっと厳しすぎる点があるのではないかと率直に思います。
ちなみに方向性が全然ちがうけども今回の記事のターミナルばんばんなスクリーンショットも再掲します。
 行っとけ! Ubuntu道場! ― 第53回 ~師範、Ubuntuのヘビーユーザーってどんな感じでしょう?~
こっちは最近の作業環境に近い部分をということを狙ったのですが、ターミナルに出ている文字に秘密にしとかなきゃいけないものが入ってたりするとヤバそうだということで、あたりさわりのなさそうなネタを仕込んだ感じです。
右上のやつとその背後のものはITとは全く無関係のしかも没原稿とそのPDFプレビュー、左上は tex のソースファイルから pdf ファイル生成するまでのやっつけ Makefile、左下は GCJ の練習問題を解くコードを編集している風、右下は Project Euler あたりのやつというネタ構成なはずです。競技プログラミングと非ITな日本語の文章を同時に編集するのはなかなかシュールなのですが、そこはご愛嬌ということにしていただければと思います。実際扱うネタが違うだけでいつものデスクトップっぽい感じではあります。
今後 Ubuntu 道場のネタがどうなっていくのかは誰にも予想できない部分がありますが、私が出ても出なくてもネタの仕込みはぬかりなく進んでいくのではないかと思います。
最後に、道場の収録と記事の間のギャップ、すなわちネタ化がどのくらいなのかということが気になる人がいるのではないかと思いますが、これは
「次は君が出演して確かめよう!」
と華麗に逃げを打っておきたいと思います。自分はまだまだヌルいユーザーなのに「ヘビーユーザー」って看板負けしてるよなーとか思う今日この頃でございました。
ってあらためて名乗ってもしょうがない部分もございますが、今回「ASCII.JP x デジタル」さんの人気 Ubuntu コンテンツ「行っとけ! Ubuntu道場!」に出演させていただきました。道場からおまわりいただいた方、ありがとうございます。影響とかよく把握しているわけではないのですが、ちょっとこのblog記事でひとり反省会開いてみたいと思います。
行っとけ! Ubuntu道場! ― 第53回 ~師範、Ubuntuのヘビーユーザーってどんな感じでしょう?~
Ubuntu の Japanese Team の皆さんとは主に twitter 方面で楽しくバカな発言を繰り返して、道場の記事が公開されたら無茶ぶり tweet を飛ばしつつキャッキャウフフしていたのですが、気がついたらなぜか道場に出演する流れになってしまいました。どうしてこんなことになった感が充満しているような気がしますが、ネタ的に面白いので深く追求はしないことにします。
私としては、あまりネタを狙わずに自然体で臨んだつもりだったのですが、皆様より「濃ゆい」とお褒めのお言葉をいただいて恐縮しているところです。
ufw は感動して以前このblogでも取り上げましたし、分野にもよるんでしょうけど、コンピュータでクリエイティブなことやろうとすると、コード書くためにエディタとか、文章書くためにエディタとか、その裏でコンパイルとか tex 整形するんでターミナルとか、そういったことやるわけですし、最近のマシンは(仮想でも実体でも)CPUたくさん詰んでるので同時にバンバン仕事させることができてハッピーだよねーって日常を吐き出しただけだったりするのですが、その辺が「濃ゆ」いように見えたんでしょうか。
あとこれは避けては通れないのですが「元Solarisユーザ」という紹介のされ方にかなり困惑された方がおらっしゃったようです。どうしても「なぜ宗旨変えしたんですか」的なことになるのは仕方ないのかなと思います。あとデスクトップ画像については収録後ネタ追加でということでリクエストもらってネタ追加という流れだったのですが、昔Solarisでのデスクトップ画像ねたを書いたことを思い出してちょっと再掲してみたいと思います。

いつもどんな環境で作業してるかというと… ~ ハレとケガレの weblog 本店 ( 2007/3/20 )
Solaris のスクリーンショットのネタは 2007 年の画像で何を狙って取ったのか忘れかけましたが、標準で Flash プレイヤーとか StarSuite とか ATOK とか Wnn あたりが入っててスゴイんだぜみたいなことを狙っていたような気がします。音が出ないのは自分でドライバでっちあげて音出るようにしたのでネギまわしの元ネタ動画も再生できるぜとか、vi ではなく emacs の画面が出ているのは IRC チャットの画面出したかったんではないかと思います。
その当時の Linux デスクトップはまだここまでキテる状況ではなかったのですが、今現在の状況をみると、普通に Flash 再生できるようになったというか HTML5 がキつつある状況だし、今のUbuntu なら IRC とか twitter はデスクトップ右上の Me Menu から扱うことができるようになったし、日本語入力の mozc はかなり優秀だし、最新ブラウザの Chrome だってちょっとした手間で導入できるし、オフィススイートが必要なら LibreOffice 導入して使えばいいしということで、少なくとも普段使いの道具としては商用ソフトの黄金打線だった当時のSolaris環境を完全に凌駕している感があります。
もちろんOSの優劣を語るのにデスクトップ環境というのは単なる要素にすぎないし、歳晩期の OpenSolaris でも色々な努力が続けられてきた点や、ZFS、dtrace といった要素や UNIX の本流を担う気概を垣間見ることがあったりしたわけですが、今の体制でそれがあるのかということになるとちょっと厳しすぎる点があるのではないかと率直に思います。
ちなみに方向性が全然ちがうけども今回の記事のターミナルばんばんなスクリーンショットも再掲します。
こっちは最近の作業環境に近い部分をということを狙ったのですが、ターミナルに出ている文字に秘密にしとかなきゃいけないものが入ってたりするとヤバそうだということで、あたりさわりのなさそうなネタを仕込んだ感じです。
右上のやつとその背後のものはITとは全く無関係のしかも没原稿とそのPDFプレビュー、左上は tex のソースファイルから pdf ファイル生成するまでのやっつけ Makefile、左下は GCJ の練習問題を解くコードを編集している風、右下は Project Euler あたりのやつというネタ構成なはずです。競技プログラミングと非ITな日本語の文章を同時に編集するのはなかなかシュールなのですが、そこはご愛嬌ということにしていただければと思います。実際扱うネタが違うだけでいつものデスクトップっぽい感じではあります。
今後 Ubuntu 道場のネタがどうなっていくのかは誰にも予想できない部分がありますが、私が出ても出なくてもネタの仕込みはぬかりなく進んでいくのではないかと思います。
最後に、道場の収録と記事の間のギャップ、すなわちネタ化がどのくらいなのかということが気になる人がいるのではないかと思いますが、これは
「次は君が出演して確かめよう!」
と華麗に逃げを打っておきたいと思います。自分はまだまだヌルいユーザーなのに「ヘビーユーザー」って看板負けしてるよなーとか思う今日この頃でございました。


2011年9月20日火曜日
SoftwareDesign 2011/10号 を買ってみました
なにやら非常にはっちゃけた FreeBSD の特集が組まれるということで、久々に SoftwareDesign 2011/10月号を買ってみました。
FreeBSD は自分が持っている計算機で最初に使った UNIX like OS で、バージョンで言うと 1.1 前後、まさに 4.3BSD Net/2 の訴訟ねたが進行しているあたりで使い始めました。 その後大体 3.x ~ 4.x あたりまで使っていたのですが、コミュニティの毒気に霹靂 ( 時代が違う話なのですが、この記事あたりが雰囲気として参考になると思います ) したのと、UNIX の本質に触れるのであれば Solaris であろうと考えて FreeBSD を使うのはやめた経緯がありました。
現在 Solaris を取り巻く状況は OpenSolaris の晩年期を頂点として、色々と残念な状況になっているのですがそれはそれとして、良い機会なので FreeBSD のその後の経過と最新動向を探ろうという意図で買ってみたのですが... やはり期待を裏切られるような内容でございました。
BSDそのものがこの業界の中で長い歴史を持っているという事実、そして雑誌のカラーとして読み物的なものにもウェイトを置いているという事情はありますが、それにしても歴史語りが多すぎたように思います。また歴史語りにしても 4.3BSD Net/2 の訴訟の経緯の部分で「FreeBSD が 4.4BSD-Lite 出自である」というミスリードを誘う(表題下の概要の部分には「最初は 4.4 BSD Liteをベースに 386 CPU 用に公開された FreeBSD は」と書かれちゃってたりします)プチごまかしをしていたり、FreeBSD を選択するメリットがすでに歴史的なトピックになっていて(イマドキ IEEE802.1Q をサポートしていないサーバOSなんてありませんよ?)それに筆者が気づいていないか勉強を怠っているということがありそうだと感じました。
これは執筆者間の打合せかもしくは編集者のチェック不足のどちらかだと思うのですが、内容的に歴史語りとなってしまった記事がかぶってしまった部分や、FreeBSDの 派生OSとして PC-BSD を紹介したその直後のインストール記事で、インストーラーとして PC-BSD を使って解説をしているところがマズい部分としてあげられるのではないかと思います。インストール記事では ZFS Root の兼ね合いでと断り書きがしてありますが、結果的にインストール記事の説明の中で ZFS Root が必須の要素には思えない構成だった以上、中途半端に混乱を招く内容だったように思います。
また、インストーラーということでいえば小飼氏の放言コラム ( コラムにすらなっていないように感じましたがそれはさておいて ) で Ubuntu の GUI インストーラーを写真まで載せたうえで「華がないほうがいい」とこきおろしていましたが、その主張とインストール記事での紹介が矛盾してしまっているというマズさもあります。もちろん Ubuntu には GUI インストーラーだけではなく Alternate CD によるテキストインストーラーも用意されていますし、Server Edition であれば、最小構成でのインストールも可能です。これは比較対象のものについてろくに調べもせずに単にケチをつけているといわれても仕方がない部分があるのではと感じさせられる内容に思いました。
「まど☆マギ」というのは今年1~3月に非常に話題になったアニメ作品「魔法少女まどかマギカ」のことで、作品としては非常に素晴らしいものであり、一時期は秋葉原やこの手の勉強会やカンファレンスで繰り返し使われたネタであるのですが、それを全国の書店に並ぶアニメとは関係のない一般雑誌で展開することについては是非が問われそうに思えます。実際
[女性が参加しやすいITイベントの作り方 1/2] わたしたちが勉強会に行かない7つの理由
という記事が書かれる程度には嫌悪する人もいますし、なにより元ネタを知らなくても十二分に理解でき、楽しめるような程度に抑えるべきだったのではないかと考えています。実際この作品の魅力としてストーリの核心部分についての暗喩のうまさが光っていたことがあげられるのですが、そういった要素をさしおいて、ネタ全開で特集組むのは時期的なものを考えたとしても非常にリスクが高いように思います。さきほど挙げた小飼氏は 9月号の書籍おすすめ企画でもこのネタを展開したようですが、同氏が今回の特集の仕掛け人だったとしたならば一般雑誌に寄稿することの意味をもう一度考え直してほしいと思います。
こんな感じで、若干統一感に欠けるといわざるをえない特集でしたが、仮にこれをキャッチアップするコミュニティがあれば FreeBSD の今後の展開につなぐことができることもできそうに思いますが、実際のところ事実上国内のコミュニティが存在しない ( http://www.jp.freebsd.org/ はありますが、開店休業状態ですよね? ) 状況で、どれだけ新ユーザに訴えかけることができたのかというのは非常に疑問に思います。雑誌に特集として取り上げられるというのは大きなチャンスであることは間違いないのですが、そのチャンスが無駄にならないことを願いたいところです。
久々にこの雑誌を買ってみた立場でこのようなことを言うのは心苦しいのですが、この雑誌の広告出稿がこのご時世のせいなのか非常に少ないのが気がかりです。今月号は特集のインパクトでそれなりに部数が出るような気がしますが、その後どう維持していくのかということは雑誌として大きな課題になると思います。誌面後半の連載の部分については小粒で光る記事が少なからずあるので、メインディッシュとなる特集記事の内容でしっかり読者の心をつかむ誌面づくりを期待したいところです。
FreeBSD は自分が持っている計算機で最初に使った UNIX like OS で、バージョンで言うと 1.1 前後、まさに 4.3BSD Net/2 の訴訟ねたが進行しているあたりで使い始めました。 その後大体 3.x ~ 4.x あたりまで使っていたのですが、コミュニティの毒気に霹靂 ( 時代が違う話なのですが、この記事あたりが雰囲気として参考になると思います ) したのと、UNIX の本質に触れるのであれば Solaris であろうと考えて FreeBSD を使うのはやめた経緯がありました。
現在 Solaris を取り巻く状況は OpenSolaris の晩年期を頂点として、色々と残念な状況になっているのですがそれはそれとして、良い機会なので FreeBSD のその後の経過と最新動向を探ろうという意図で買ってみたのですが... やはり期待を裏切られるような内容でございました。
歴史語りが多すぎる
BSDそのものがこの業界の中で長い歴史を持っているという事実、そして雑誌のカラーとして読み物的なものにもウェイトを置いているという事情はありますが、それにしても歴史語りが多すぎたように思います。また歴史語りにしても 4.3BSD Net/2 の訴訟の経緯の部分で「FreeBSD が 4.4BSD-Lite 出自である」というミスリードを誘う(表題下の概要の部分には「最初は 4.4 BSD Liteをベースに 386 CPU 用に公開された FreeBSD は」と書かれちゃってたりします)プチごまかしをしていたり、FreeBSD を選択するメリットがすでに歴史的なトピックになっていて(イマドキ IEEE802.1Q をサポートしていないサーバOSなんてありませんよ?)それに筆者が気づいていないか勉強を怠っているということがありそうだと感じました。
特集記事間の連携がうまくいっていない
これは執筆者間の打合せかもしくは編集者のチェック不足のどちらかだと思うのですが、内容的に歴史語りとなってしまった記事がかぶってしまった部分や、FreeBSDの 派生OSとして PC-BSD を紹介したその直後のインストール記事で、インストーラーとして PC-BSD を使って解説をしているところがマズい部分としてあげられるのではないかと思います。インストール記事では ZFS Root の兼ね合いでと断り書きがしてありますが、結果的にインストール記事の説明の中で ZFS Root が必須の要素には思えない構成だった以上、中途半端に混乱を招く内容だったように思います。
また、インストーラーということでいえば小飼氏の放言コラム ( コラムにすらなっていないように感じましたがそれはさておいて ) で Ubuntu の GUI インストーラーを写真まで載せたうえで「華がないほうがいい」とこきおろしていましたが、その主張とインストール記事での紹介が矛盾してしまっているというマズさもあります。もちろん Ubuntu には GUI インストーラーだけではなく Alternate CD によるテキストインストーラーも用意されていますし、Server Edition であれば、最小構成でのインストールも可能です。これは比較対象のものについてろくに調べもせずに単にケチをつけているといわれても仕方がない部分があるのではと感じさせられる内容に思いました。
一般誌で「まど☆マギ」ネタを展開することの是非
「まど☆マギ」というのは今年1~3月に非常に話題になったアニメ作品「魔法少女まどかマギカ」のことで、作品としては非常に素晴らしいものであり、一時期は秋葉原やこの手の勉強会やカンファレンスで繰り返し使われたネタであるのですが、それを全国の書店に並ぶアニメとは関係のない一般雑誌で展開することについては是非が問われそうに思えます。実際
[女性が参加しやすいITイベントの作り方 1/2] わたしたちが勉強会に行かない7つの理由
という記事が書かれる程度には嫌悪する人もいますし、なにより元ネタを知らなくても十二分に理解でき、楽しめるような程度に抑えるべきだったのではないかと考えています。実際この作品の魅力としてストーリの核心部分についての暗喩のうまさが光っていたことがあげられるのですが、そういった要素をさしおいて、ネタ全開で特集組むのは時期的なものを考えたとしても非常にリスクが高いように思います。さきほど挙げた小飼氏は 9月号の書籍おすすめ企画でもこのネタを展開したようですが、同氏が今回の特集の仕掛け人だったとしたならば一般雑誌に寄稿することの意味をもう一度考え直してほしいと思います。
事実上国内のコミュニティが存在しないOSに新しいユーザを呼び込めるのか
こんな感じで、若干統一感に欠けるといわざるをえない特集でしたが、仮にこれをキャッチアップするコミュニティがあれば FreeBSD の今後の展開につなぐことができることもできそうに思いますが、実際のところ事実上国内のコミュニティが存在しない ( http://www.jp.freebsd.org/ はありますが、開店休業状態ですよね? ) 状況で、どれだけ新ユーザに訴えかけることができたのかというのは非常に疑問に思います。雑誌に特集として取り上げられるというのは大きなチャンスであることは間違いないのですが、そのチャンスが無駄にならないことを願いたいところです。
今号全般を通じて
久々にこの雑誌を買ってみた立場でこのようなことを言うのは心苦しいのですが、この雑誌の広告出稿がこのご時世のせいなのか非常に少ないのが気がかりです。今月号は特集のインパクトでそれなりに部数が出るような気がしますが、その後どう維持していくのかということは雑誌として大きな課題になると思います。誌面後半の連載の部分については小粒で光る記事が少なからずあるので、メインディッシュとなる特集記事の内容でしっかり読者の心をつかむ誌面づくりを期待したいところです。
2011年9月16日金曜日
Vim の日本の統合コミュニティ vim-jp って?
UNIX/Linux 環境でのエディタにはもっぱら vi やその眷族を使っていて、それこそ毎日使っている私ですが、ちょっと思うところがあって @kaoriya さんの Windows 版の Vim7.3(+kaoriya) をダウンロードしに行ったら、何やら「お詫び」なる文章が掲載されておりました。
私自身 vi 系のエディタを常用するようになって随分時間がたってしまっていますが、正直何に対して「お詫び」するに至っているのか話が見えない状況です。裏を返せば私が vi 系のコミュニティ活動にはほとんど関わりを持ってこなかったことを、さらにその背後には道具としてそれなりに完成されてコモディティ化されたものだということもできるような気がします。
確かに、ソフトウェアとして見た場合には vim 系で国内で使われているものを見ても jvim3, jvim5, vim7 の各OS版、GUI/CUI版、 Wnn や cannna のサポート有無など非常に多岐にわたっていますし、他の vi クローンも合わせて考えるとそれこそ派生ソフトの数は膨大なものになります。そのそれぞれが時代や背景を背負ってこの世に生まれてきたものですから、無碍にコミュニティを統合してリソースを集中する必要はそれほど多くはないような気がします。
もちろんポータル的な「あのサイト見ればOK」みたいなものがあればベターではあるのですが、最低限の最大公約数的な、すなわちオリジナルの vi についてのガイド的なものが各々の環境で利用できればそれで十分な気がします。書籍や良い先人がきっと皆さんの近くにいるでしょうから、その方々に教えを乞うようなスタイルが望ましい気がします。 ( え、周りに vi 使いがいない? そんな組織飛びだしちまいなっ! )
中のコードや翻訳等の問題についてはそれぞれの個々のソフトの中の問題ですから、所詮なるようにしかならん気がします。とはいえ、せっかくコミュニティが立ち上がるというのですから、興味がある方は vim-jp をチェックしてみてはいかがでしょうか。
2011年2月9日水曜日
相次ぐセキュリティ注意喚起にご留意を
ここ2,3日の間で、JPCERTコーディネーションセンターから注意喚起が相次いで出されました。
まずは、Adobe 関連のアップデートということですが、Flash Player および Adobe Reader/Acrobat のセキュリティアップデートが出されています。
JPCERT-AT-2011-0005 Adobe Flash Player の脆弱性に関する注意喚起
JPCERT-AT-2011-0004 Adobe Reader 及び Acrobat の脆弱性に関する注意喚起
現行の Flash Player と Adobe Reader/Acrobat は全て対象になるようですのでアップデートを行う必要があります。Adobe の Flash や Acrobat は現在広く利用されているソフトウェアではありますが、脆弱性の発見とアップデートが日常的に行われています。現在のところ JPCERT/CC では攻撃が行われたという情報は持っていないということですが、アップデートしておきたいところです。気を許すとすぐにアップデートしないといけない部分もありますが、アップデートの仕組みについても Chrome や Google 日本語入力のようにとまでは言いませんがスマートにアップデートする仕組みを Adobe さんには開発してもらいたいところです。
そして、Microsoft の月例アップデートですが
JPCERT-AT-2011-0003 2011年2月 Microsoft セキュリティ情報 (緊急 3件含) に関する注意喚起
インターネットに接続する一般ユーザが使う PC などではこの辺は「自動更新」でアップデートしてしまうのが吉だと思います。業務用に使用しているところだといろいろ制限がある場合もありますが、業務に影響しない範囲ならばこの辺はきちんと追っかけておいて損はないと思います。
さて、問題は次の
JPCERT-AT-2011-0002 主に UNIX / Linux 系サーバを対象としたインターネット公開サーバのセキュリティ設定に関する注意喚起
で、この注意喚起の内容が非常につかみづらいところがあります。要は「5060/udp を scan する試みが広く行われていて、それらは踏み台にされた UNIX/Linux サーバが使われているようだから気をつけろ」ということなのですが、注意喚起文のなかに掲げられている、定点観測システムでの検出状況をみると
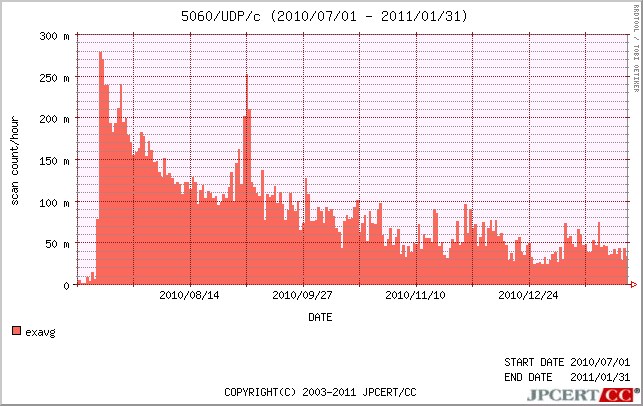
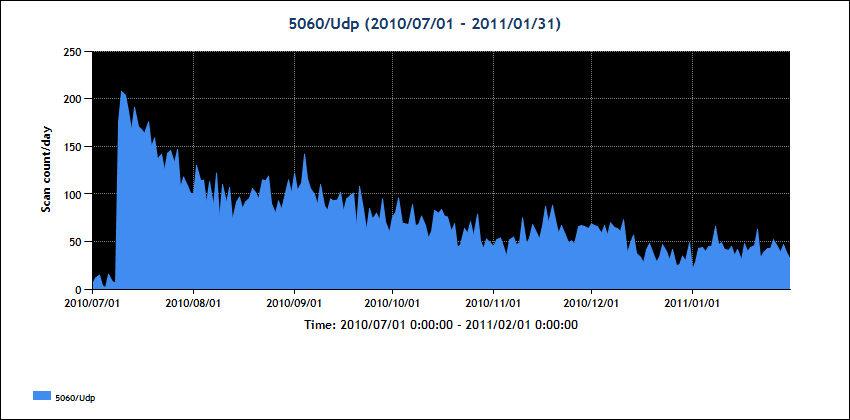
と、昨年の 7~9月 に観測実績があがり、ここ最近では小康状態を保っているように感じられます。このような小康状態期にあえて JPCERT/CC が注意喚起するということは量的なところではなく別の要因があると考えるのが自然です。こういった注意喚起文ではナーバスなところはボカすどころかまったく言及されない性質があるのですが、もう一度読んでみると
ということで、色々なところのパケットフィルタログを掘り出してきて 5060/udp scan を仕掛けてきた国内IPアドレスについて調査をしてみました。といっても仕事で解析した部分もあるので、おおまかな傾向のみですが書いてみたいと思います。
イマドキの Linux ディストリビューションでは、サービスを立ち上げることだけに焦点をあてると比較的簡単に構築できるわけですが、長く使うのであればセキュリティにも注意を払い、知らず知らずのうちに加害者にならないことが肝要です。このブログのさくらのVPSシリーズでいえば、ufwによるファイヤーウォールの設定、かなりはしょって書いてしまいましたが、SSHサーバの設定といったところは非常に重要な要素になると思います。特に SSH サーバについては、パスワード認証を使わずに公開鍵認証のみに絞ることができればパスワードが破られて侵入されるといった脅威をかなりとり除くことができます。
中途半端な状況で放置するくらいなら一旦サーバを初期化してもう一度トライしてみるというのも良い経験になるかと思います。末長く運営するための手間は一見無駄なものに見えるかもしれませんが後でかならずその苦労は帰ってきますので、よくよく確認していただければと思います。
とはいえ、中には業務で使用しているものがそのような状況に陥っているところもごく一部に見受けられますが、何らかの方法できちんとマネジメントしてもらうか、それができなければ相応の報いを受けるしかないかと思います。日本には不正アクセス禁止法 ( 不正アクセス行為の禁止等に関する法律 ) という法律がありますが、法律そのものがサーバのセキュリティを守ってくれるというものではないということを知るべきなのかもしれません。
まずは、Adobe 関連のアップデートということですが、Flash Player および Adobe Reader/Acrobat のセキュリティアップデートが出されています。
JPCERT-AT-2011-0005 Adobe Flash Player の脆弱性に関する注意喚起
JPCERT-AT-2011-0004 Adobe Reader 及び Acrobat の脆弱性に関する注意喚起
現行の Flash Player と Adobe Reader/Acrobat は全て対象になるようですのでアップデートを行う必要があります。Adobe の Flash や Acrobat は現在広く利用されているソフトウェアではありますが、脆弱性の発見とアップデートが日常的に行われています。現在のところ JPCERT/CC では攻撃が行われたという情報は持っていないということですが、アップデートしておきたいところです。気を許すとすぐにアップデートしないといけない部分もありますが、アップデートの仕組みについても Chrome や Google 日本語入力のようにとまでは言いませんがスマートにアップデートする仕組みを Adobe さんには開発してもらいたいところです。
そして、Microsoft の月例アップデートですが
JPCERT-AT-2011-0003 2011年2月 Microsoft セキュリティ情報 (緊急 3件含) に関する注意喚起
インターネットに接続する一般ユーザが使う PC などではこの辺は「自動更新」でアップデートしてしまうのが吉だと思います。業務用に使用しているところだといろいろ制限がある場合もありますが、業務に影響しない範囲ならばこの辺はきちんと追っかけておいて損はないと思います。
さて、問題は次の
JPCERT-AT-2011-0002 主に UNIX / Linux 系サーバを対象としたインターネット公開サーバのセキュリティ設定に関する注意喚起
で、この注意喚起の内容が非常につかみづらいところがあります。要は「5060/udp を scan する試みが広く行われていて、それらは踏み台にされた UNIX/Linux サーバが使われているようだから気をつけろ」ということなのですが、注意喚起文のなかに掲げられている、定点観測システムでの検出状況をみると
(上のグラフは国内、下のグラフはアジア太平洋での観測動向です )
と、昨年の 7~9月 に観測実績があがり、ここ最近では小康状態を保っているように感じられます。このような小康状態期にあえて JPCERT/CC が注意喚起するということは量的なところではなく別の要因があると考えるのが自然です。こういった注意喚起文ではナーバスなところはボカすどころかまったく言及されない性質があるのですが、もう一度読んでみると
今回、情報提供者から本事例に関する情報と攻撃者によって設置されたプログラムの提供を受けて調査した結果、攻撃の流れが判明した事に加え、インターネット定点観測システム (ISDAS/TSUBAME) で観測した送信元IPアドレスが国内に多数存在していることから、不正侵入されたサーバへのセキュリティ対策の実施や、同様の被害の未然防止を目的として、本注意喚起を発行しました。と書いてあることに気が付きました。つまり、
- 攻撃メカニズムが分かってきた
- 5060/udp scan を仕掛けている送信元IPアドレスに国内のものが多数存在する
ということで、色々なところのパケットフィルタログを掘り出してきて 5060/udp scan を仕掛けてきた国内IPアドレスについて調査をしてみました。といっても仕事で解析した部分もあるので、おおまかな傾向のみですが書いてみたいと思います。
- 5060/udp scan をかけてくるIPアドレスの多くは中国もしくはアメリカからのものである ( 国内IPアドレスからの scan は構成比でトップになるほど多いというわけではない )
- scan 実績があったIPアドレスの多くはホスティングサーバやVPSサーバからのものが多い。自宅サーバもないわけではないけれどもどちらかというと少数派
- 中には色々な RBL やブラックリスト的なものに登録されているサイトもある
- 確かに弱点がありそうな(笑)運用状態のサイトもまま見受けられる
イマドキの Linux ディストリビューションでは、サービスを立ち上げることだけに焦点をあてると比較的簡単に構築できるわけですが、長く使うのであればセキュリティにも注意を払い、知らず知らずのうちに加害者にならないことが肝要です。このブログのさくらのVPSシリーズでいえば、ufwによるファイヤーウォールの設定、かなりはしょって書いてしまいましたが、SSHサーバの設定といったところは非常に重要な要素になると思います。特に SSH サーバについては、パスワード認証を使わずに公開鍵認証のみに絞ることができればパスワードが破られて侵入されるといった脅威をかなりとり除くことができます。
中途半端な状況で放置するくらいなら一旦サーバを初期化してもう一度トライしてみるというのも良い経験になるかと思います。末長く運営するための手間は一見無駄なものに見えるかもしれませんが後でかならずその苦労は帰ってきますので、よくよく確認していただければと思います。
とはいえ、中には業務で使用しているものがそのような状況に陥っているところもごく一部に見受けられますが、何らかの方法できちんとマネジメントしてもらうか、それができなければ相応の報いを受けるしかないかと思います。日本には不正アクセス禁止法 ( 不正アクセス行為の禁止等に関する法律 ) という法律がありますが、法律そのものがサーバのセキュリティを守ってくれるというものではないということを知るべきなのかもしれません。
登録:
投稿 (Atom)